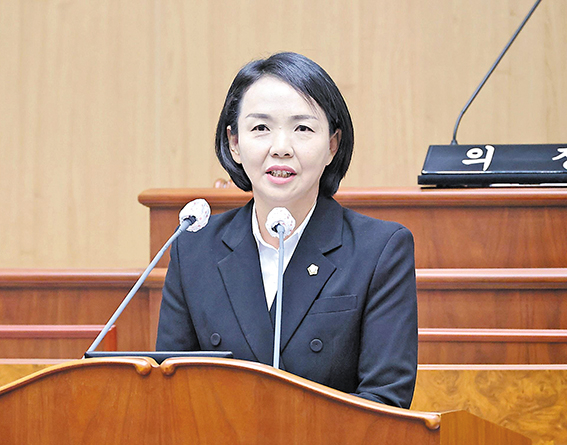
군민의 개인정보 유출 사고에 대비한 대응체계를 정비해야 한다는 의견이 제시됐다. 양애정 의원은 지난 21일 열린 제313회 고성군의회 임시회 제2차 본회의에서 5분 자유발언을 하고 개인정보 처리시스템의 취약점 개선과 위탁업체 관리·감독 강화, 정보 유출 사고에 대비한 대응체계 정비를 제안했다. 양 의원은 고성군을 대상으로 한 사이버 공격에 따른 침해 시도가 2024년 17건, 지난해 14건 발생했다고 밝혔다. 다행히 실제 보안 사고로 이어지지는 않았지만 개인정보 유출에 따른 2차 피해와 행정서비스 중단에 대비해야 한다고 지적했다. 양애정 의원은 “군청에 모인 군민의 정보가 유출되면 사칭 전화와 문자, 보이스피싱 같은 2차 피해로 이어질 수 있다”라며 “개인정보 보호는 군민의 재산과 일상을 지키는 행정의 기본 책임이다”라고 말했다. 양 의원은 우선 군청 누리집과 부서별 사업 신청, 시설 예약 서비스, 외부 접속 업무시스템 등 개인정보 처리시스템 전반을 점검할 것을 제안했다. 계정과 접근권한, 접속 기록을 철저히 관리하고 보유기간이 지난 개인정보는 법령상 보존 의무가 있는 경우를 제외하고 지체 없이 파기해야 한다고 밝혔다. 위탁업체와 외부 유지보수 인력에 대한 관리·감독도 강화해야 한다고 주장했다. 외부 인력의 개인정보 접근을 필요한 범위로 제한하고 계약 종료나 시스템 변경 시 접근권한 회수와 자료 파기 여부를 확인해야 한다는 것이다. 사고 발생 시 보고 절차와 책임도 계약에 명확하게 규정할 것을 요구했다. 이와 함께 정보 유출이나 시스템 중단에 대비한 대응 절차를 정비하고 담당 부서와 위탁업체가 함께 실전 훈련을 실시할 것을 제안했다. 변경된 개인정보 유출 통지 기준을 대응 지침에 반영하고 백업자료의 복구 여부도 확인해야 한다고 강조했다. 사칭 전화와 문자에 대한 대응 요령을 읍면과 마을 단위로 어르신들에게 알기 쉽게 안내할 것도 당부했다. 양애정 의원은 “점검은 개선으로, 계획은 실행으로 이어져야 한다”라며 “군민께서 안심하고 행정서비스를 이용하실 수 있도록 고성군의 개인정보 관리와 대응체계를 더욱 촘촘히 갖춰 주시기 바란다”라고 말했다.




 입력 : 2026년 10월 23일
 트위터
 페이스북
 밴드
 카카오스토리
 블로그


 영현면 오곡실농원, 친환경 유기농 쌀 기탁


댓글을 남기실 수 있습니다.